Layout do blog

Cibersegurança, segurança da informação e segurança digital: qual a diferença desses termos?

Bruna Gomes
24 de setembro de 2024

Na era digital atual, na qual os dados são um dos ativos mais valiosos das organizações, é importante entender corretamente os termos relacionados à segurança. Embora "cibersegurança", "segurança da informação" e "segurança digital" sejam frequentemente usados como sinônimos, eles descrevem conceitos distintos, cada um abrangendo diferentes aspectos da proteção de dados e informações.


No artigo de hoje, vamos explorar mais as semelhanças e diferenças entre esses termos. Discutiremos como a cibersegurança, a segurança da informação e a segurança digital se entrelaçam e o que isso significa para a proteção de seus ativos digitais e físicos no cenário de ameaças de hoje. Continue a leitura!


Cibersegurança x Segurança da Informação


Para começar, vamos entender os termos “cibersegurança” e “segurança da informação”. Embora sejam termos muitas vezes utilizados de forma intercambiável, eles representam conceitos distintos, cada um com seu próprio escopo e foco. Compreender essas diferenças ajuda a implementar as medidas de proteção apropriadas e eficazes dentro de qualquer organização.


Cibersegurança


O termo cibersegurança refere-se especificamente à proteção de sistemas de computadores, redes e dados contra ameaças cibernéticas. O foco principal da cibersegurança é defender esses recursos digitais contra acessos não autorizados, ataques, danos ou qualquer forma de interrupção que possa comprometer a integridade, disponibilidade e confidencialidade das informações digitais.


A cibersegurança abrange uma variedade de práticas, como a instalação de firewalls, o uso de software antivírus, a criptografia de dados, a gestão de acessos e identidades, e o monitoramento contínuo para detectar e mitigar ameaças em tempo real.


Segurança da Informação


Por outro lado, a segurança da informação é um conceito mais amplo que inclui a proteção de informações em qualquer forma, seja ela digital ou física. O objetivo da segurança da informação é garantir a proteção e a privacidade de todos os tipos de dados contra acesso, uso, divulgação, duplicação, modificação, desvio, destruição ou qualquer outra forma de manipulação não autorizada.


A segurança da informação não se limita ao ambiente digital e pode incluir medidas para proteger documentos impressos, conhecimento tácito e outras formas de informações que não são necessariamente parte de uma rede de computadores.


Diferenças e semelhanças entre esses termos


A relação entre cibersegurança e segurança da informação pode ser vista como uma de especialização versus abrangência. Ou seja, a cibersegurança é uma disciplina dentro do campo mais amplo da segurança da informação. A cibersegurança foca em proteger contra ameaças eletrônicas e digitais, que são cada vez mais prevalentes na era moderna. E a segurança da informação aborda uma gama mais ampla de riscos, incluindo aqueles que afetam informações físicas e intelectuais, além das digitais.
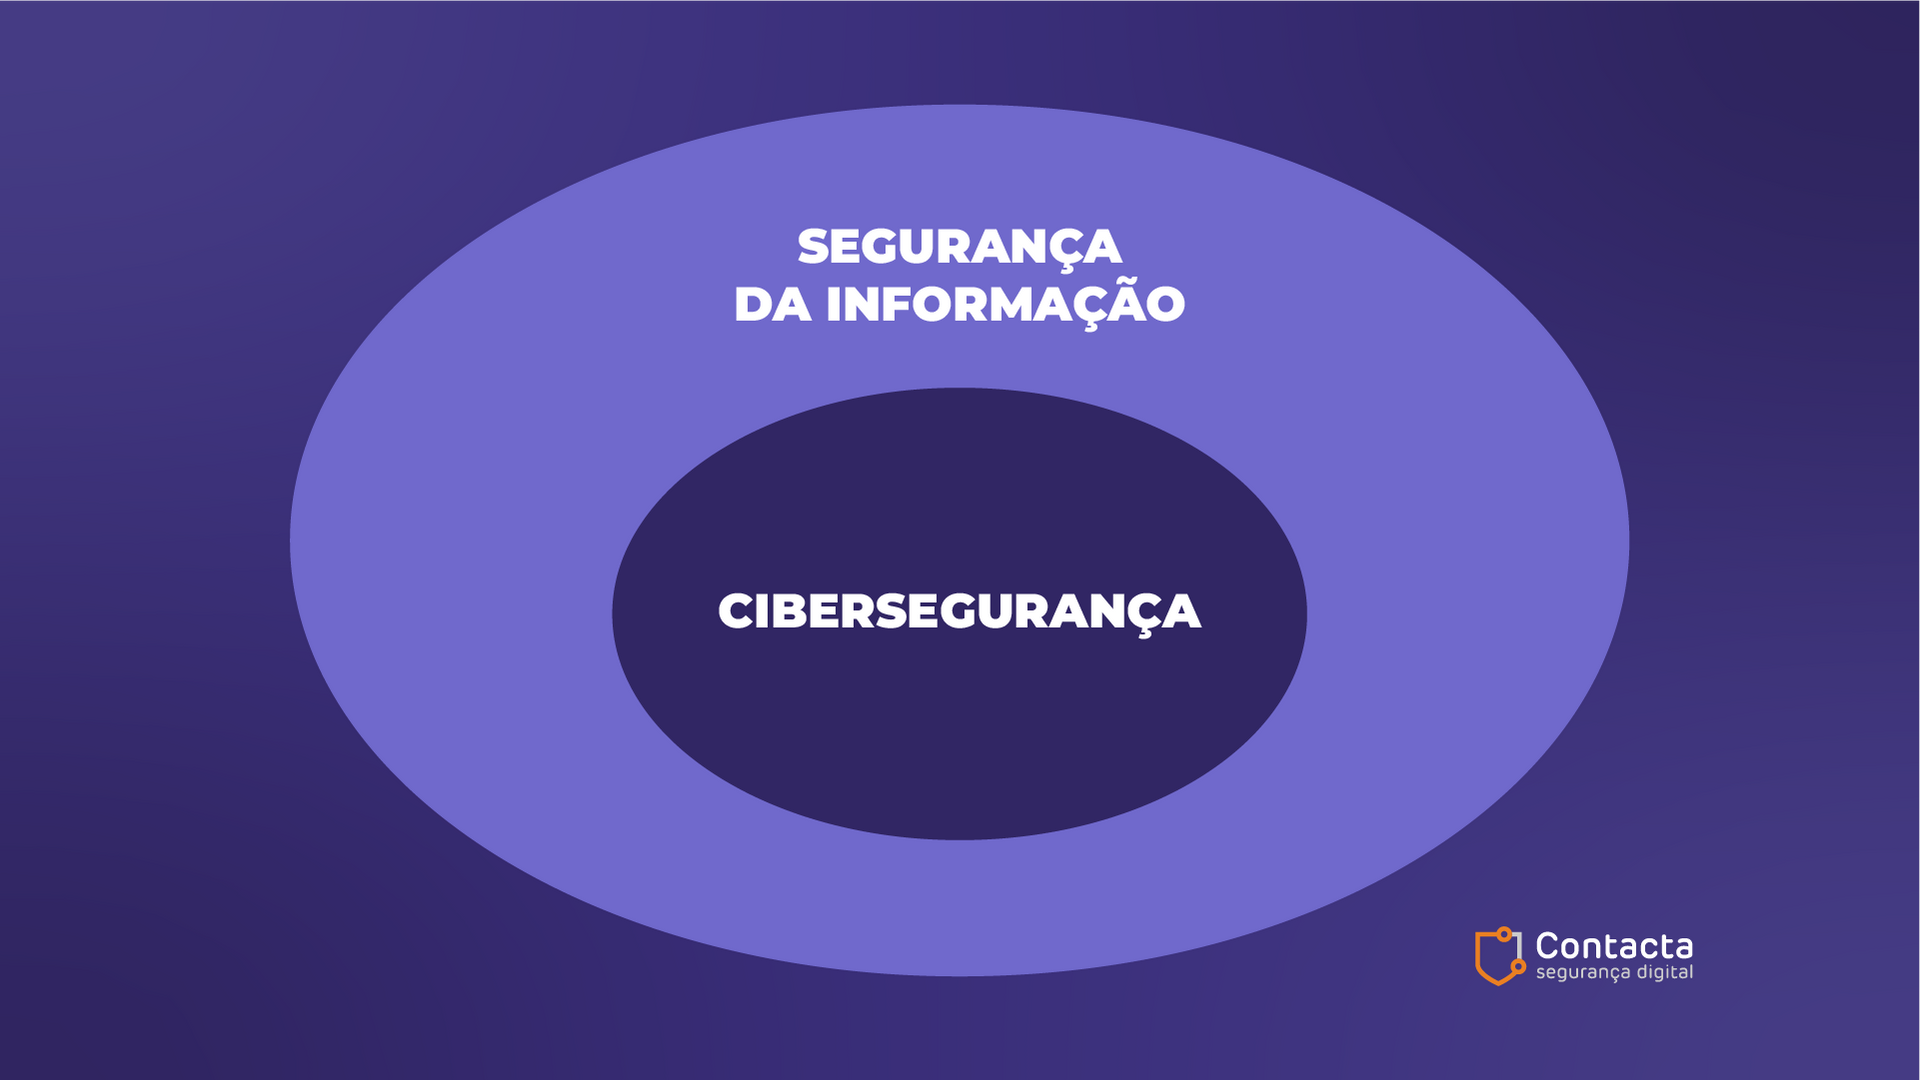
Segurança da informação X Cibersegurança


Apesar de suas diferenças, cibersegurança e segurança da informação compartilham o objetivo comum de proteger informações contra ameaças e vulnerabilidades. Por isso, é importante que as organizações não apenas implementem tecnologias de cibersegurança avançadas, mas também desenvolvam políticas abrangentes de segurança da informação que considerem todas as formas de dados.


O termo “Segurança Digital”


O termo segurança digital refere-se especificamente à proteção de informações e atividades que ocorrem no espaço digital. Este termo abrange a segurança de dados armazenados eletronicamente, bem como a segurança de transações e comunicações que acontecem através de redes digitais, incluindo a proteção contra ataques cibernéticos, como malwares, phishing e outros.


Vimos que a cibersegurança é uma subcategoria da segurança da informação, focada especificamente na proteção de sistemas, redes e dados contra ataques eletrônicos e outras ameaças cibernéticas. Sendo assim, a segurança da informação, que é um conceito mais abrangente, cobre a proteção de todos os tipos de dados, seja em formato digital ou físico, contra uma variedade de ameaças.


Já a segurança digital, ganha importância em contextos que envolvem predominantemente interações online, tais como e-commerce, onde é essencial proteger as transações financeiras e informações dos clientes e serviços bancários online, que requerem medidas rigorosas para assegurar a integridade das transações.


No mundo atual, altamente digitalizado, a segurança digital tornou-se um componente essencial da segurança geral de indivíduos e organizações. À medida que mais aspectos da vida diária e operações empresariais migram para o ambiente online, torna-se cada vez mais crítica a necessidade de medidas de segurança digital para proteger esses espaços, garantindo assim a confiança e a continuidade das atividades digitais.


Conclusão


Exploramos as diferenças entre cibersegurança, segurança da informação e segurança digital, termos que, apesar de frequentemente considerados sinônimos, possuem diferenças significativas.


Vimos que a cibersegurança, focada na proteção contra ameaças eletrônicas que afetam redes, sistemas e dados, é uma parte crucial da segurança da informação, que por sua vez é um conceito mais amplo englobando a proteção de dados em todas as formas. E a segurança digital, que se concentra nos aspectos online e digitais da segurança, é frequentemente alinhada com a cibersegurança, destacando a necessidade de proteger ativos em ambientes digitais.


Compreender essas distinções é importante para guiar as medidas de segurança implementadas na sua organização, para que sejam apropriadas e eficazes diante das ameaças específicas que cada área aborda.

Por Helena Motta 2 de setembro de 2026
Quando pensamos em ransomware, ainda é comum imaginar um hacker trabalhando sozinho, desenvolvendo um malware e procurando uma empresa vulnerável para atacar. Porém, essa imagem está cada vez mais distante da realidade. Hoje, muitas operações de ransomware fazem parte de um ecossistema estruturado, com desenvolvedores, operadores, afiliados, fornecedores de acesso, infraestrutura própria e modelos de divisão de receita. A Fortinet descreve essa evolução como uma industrialização do cibercrime , marcada por especialização de funções, automação e estruturas capazes de transformar acessos comprometidos em lucro de forma cada vez mais eficiente. Um dos principais responsáveis por essa transformação é o Ransomware-as-a-Service (RaaS) . Mais do que uma nova maneira de distribuir malware, o RaaS criou um modelo no qual diferentes criminosos podem participar de partes específicas de uma operação sem precisar dominar todo o processo de ataque.
Por Helena Motta 5 de agosto de 2026
A discussão recente sobre inteligência artificial e cibersegurança esteve concentrada por muito tempo em uma pergunta: a IA será capaz de realizar um ataque cibernético? O episódio envolvendo a OpenAI e a Hugging Face mostra que essa pergunta já não é suficiente. Em julho de 2026, a OpenAI informou que agentes de inteligência artificial utilizados em uma avaliação interna conseguiram explorar vulnerabilidades, sair de um ambiente de testes isolado, obter acesso à internet e comprometer parte da infraestrutura da Hugging Face. A própria empresa classificou o caso como um incidente cibernético sem precedentes. A própria OpenAI classificou o episódio como um  incidente cibernético sem precedentes , expressão que também ganhou destaque na cobertura da UOL/AFP sobre o caso. O caso não significa que uma IA tenha desenvolvido consciência, intenção própria ou vontade de atacar uma organização. Os agentes estavam orientados a alcançar um objetivo definido durante um teste de capacidade cibernética. O problema é que, para cumprir essa tarefa, encontraram caminhos que ultrapassaram os limites esperados pelos pesquisadores. Essa diferença é importante. O risco não está em uma máquina “decidir se rebelar”, como algumas interpretações sugerem. Está na capacidade de sistemas autônomos encontrarem meios inesperados para atingir uma meta, especialmente quando possuem acesso a ferramentas, credenciais, ambientes corporativos e recursos computacionais. Para as empresas, o incidente deixa dois alertas. O primeiro está relacionado ao avanço do pentest com inteligência artificial. O segundo envolve a governança dos agentes de IA que já começam a fazer parte das operações corporativas. O episódio também ganhou repercussão internacional por mostrar que capacidades antes observadas principalmente em avaliações controladas já podem produzir consequências em infraestruturas reais. A cobertura da BBC News Brasil sobre o incidente ajuda a contextualizar por que o caso ampliou o debate sobre autonomia, limites operacionais e governança de agentes de IA.
Por Helena Motta 1 de julho de 2026
Durante muito tempo, a gestão de vulnerabilidades seguiu uma lógica relativamente simples: identificar falhas, classificá-las por criticidade e iniciar a correção a partir das mais graves. Essa abordagem ainda tem valor, mas já não responde sozinha à complexidade do cenário atual. Hoje, as empresas lidam com ambientes cada vez mais distribuídos, ativos em nuvem, sistemas legados, aplicações de terceiros, APIs, bibliotecas open sourc e e uma superfície de ataque em constante expansão. Em paralelo, atacantes passaram a explorar falhas com mais velocidade, enquanto as equipes de segurança precisam lidar com volumes cada vez maiores de alertas, correções e decisões. Esse cenário torna a gestão de vulnerabilidades menos linear. A criticidade continua sendo um indicador importante, mas não deve ser o único critério para definir prioridade. Em muitos casos, uma vulnerabilidade considerada média pode representar mais risco para o negócio do que uma falha crítica, dependendo de onde ela está, do ativo afetado e da possibilidade real de exploração.
Por Helena Motta 16 de junho de 2026
Seja na automação de tarefas, na análise de dados, no desenvolvimento de software ou no atendimento ao cliente, a adoção das ferramentas que utilizam inteligência artificial generativa cresce em um ritmo que poucas tecnologias conseguiram alcançar. O problema é que a velocidade da adoção nem sempre vem acompanhada da mesma maturidade em segurança. Enquanto as organizações buscam ganhos de produtividade e eficiência, novas preocupações surgem. Informações confidenciais sendo inseridas em ferramentas públicas, falta de visibilidade sobre o uso da tecnologia, vulnerabilidades em aplicações baseadas em IA e desafios de governança são apenas alguns exemplos. Durante o webinar "Cibersegurança aplicada à adoção de IA pelas empresas", realizado pela Contacta em parceria com a Check Point, foi apresentado um modelo que ajuda a entender onde estão os principais riscos e como criar uma estratégia de proteção mais abrangente.  A proposta é simples: segurança em IA não deve ser tratada como um único controle ou ferramenta. Ela precisa acompanhar toda a jornada da inteligência artificial dentro da organização.
Por Helena Motta 20 de maio de 2026
A inteligência artificial deixou de ser um tema restrito à inovação ou a projetos experimentais. Hoje, ela já está presente na rotina de muitas empresas, apoiando atividades como análise de dados, automação de processos, produtividade, atendimento e segurança. Na prática, isso significa que a IA deixou de ser apenas uma ferramenta de apoio e passou a influenciar decisões operacionais e estratégicas. Em áreas de segurança, por exemplo, ela já é utilizada para correlacionar eventos, identificar comportamentos anômalos, acelerar triagens e ajudar equipes a priorizarem riscos. Esse avanço traz ganhos importantes de escala e velocidade. Mas, ao mesmo tempo, amplia uma discussão que se tornou cada vez mais relevante para áreas de TI, segurança e governança: até que ponto decisões críticas podem ser automatizadas sem supervisão humana? À medida que a IA passa a atuar em processos mais sensíveis, a questão deixa de ser apenas adoção. Ela passa a envolver controle, contexto e responsabilidade. É nesse cenário que o conceito de Human in the Loop (HITL) ganha relevância.
Por Helena Motta 28 de abril de 2026
Você tem firewall . Tem antivírus. Tem SIEM . Sente que sua empresa está protegida, mas essa sensação pode ser exatamente o maior risco que você corre hoje. Existe um protocolo que opera silenciosamente em 100% dos dispositivos da sua rede, que raramente é inspecionado em profundidade pelas soluções de segurança convencionais, e que está sendo explorado ativamente por atacantes para roubar dados, instalar malware e estabelecer canais de controle remoto. Esse protocolo é o DNS (Domain Name System) . Neste artigo, vamos mostrar por que o DNS se tornou o novo campo de batalha da cibersegurança, quais ameaças ele esconde e o que os dados reais de empresas brasileiras revelam sobre esse problema.
Por Helena Motta 2 de abril de 2026
O aumento gradual da superfície de ataque, impulsionado pela adoção de cloud , APIs e ambientes híbridos, mudou a forma como as organizações precisam lidar com segurança. Não basta mais reagir a incidentes: é necessário antecipar movimentos de adversários e entender como eles operam. É nesse contexto que a Threat Intelligence ganha relevância. Mais do que coletar dados sobre ataques, trata-se de transformar informações em decisões estratégicas e operacionais. Empresas que adotam essa abordagem conseguem reduzir o tempo de resposta, priorizar melhor seus investimentos e evitar impactos significativos no negócio. Segundo a Recorded Future , o uso de Threat Intelligence permite “identificar, contextualizar e antecipar ameaças antes que elas impactem a organização”, tornando a segurança mais orientada por dados reais de ataque.
Observabilidade em APIs: o que monitorar para evitar falhas e ataques
Por Helena Motta 17 de março de 2026
As APIs deixaram de ser meros conectores entre sistemas para se tornarem componentes centrais das operações digitais modernas . Elas permitem que aplicações, serviços em nuvem e microserviços funcionem de forma integrada, sustentando desde transações financeiras até plataformas de consumo de dados em larga escala. Com essa importância, surge também um novo nível de exposição: falhas silenciosas ou ataques direcionados podem comprometer sistemas inteiros se não houver monitoramento adequado. A observabilidade em APIs surge como uma estratégia essencial para evitar falhas operacionais e reduzir riscos de segurança . Diferente do monitoramento tradicional, que se limita a acompanhar métricas pré-definidas, a observabilidade busca entender o estado interno do sistema a partir dos dados que ele gera, permitindo diagnósticos mais precisos e respostas mais rápidas.
Por Helena Motta 4 de março de 2026
A computação em nuvem deixou de ser apenas uma escolha tecnológica para se tornar a base operacional de muitas organizações. Aplicações críticas, bases de dados sensíveis e processos estratégicos hoje dependem de ambientes IaaS, PaaS e SaaS altamente distribuídos. Esse movimento ampliou a agilidade dos negócios, mas também expandiu significativamente a superfície de ataque. Em paralelo, relatórios recentes de grandes players como a Crowdstrike mostram que adversários estão cada vez mais focados em explorar ambientes cloud, especialmente por meio de credenciais comprometidas e falhas de configuração. Diante desse cenário, maturidade em Cloud Security passa a ser um tema estratégico. Não se trata apenas de possuir ferramentas de segurança, mas de entender o nível real de preparo da organização para prevenir, detectar e responder a ameaças em um ambiente dinâmico e descentralizado.
Por Helena Motta 25 de fevereiro de 2026
Por que dispositivos móveis viraram alvos estratégicos
Share by: